Investigasi NorForge: Peretas Gunakan Agen AI Cairn Tembus 100+ Organisasi dengan Biaya Token US$5.000
Investigasi NorForge dan laporan eksklusif Reuters mengungkap kampanye siber otonom di mana seorang peretas memanfaatkan framework agen AI 'Cairn' untuk memindai 1.200+ target dan menembus 100+ organisasi hanya dengan modal token US$5.000.
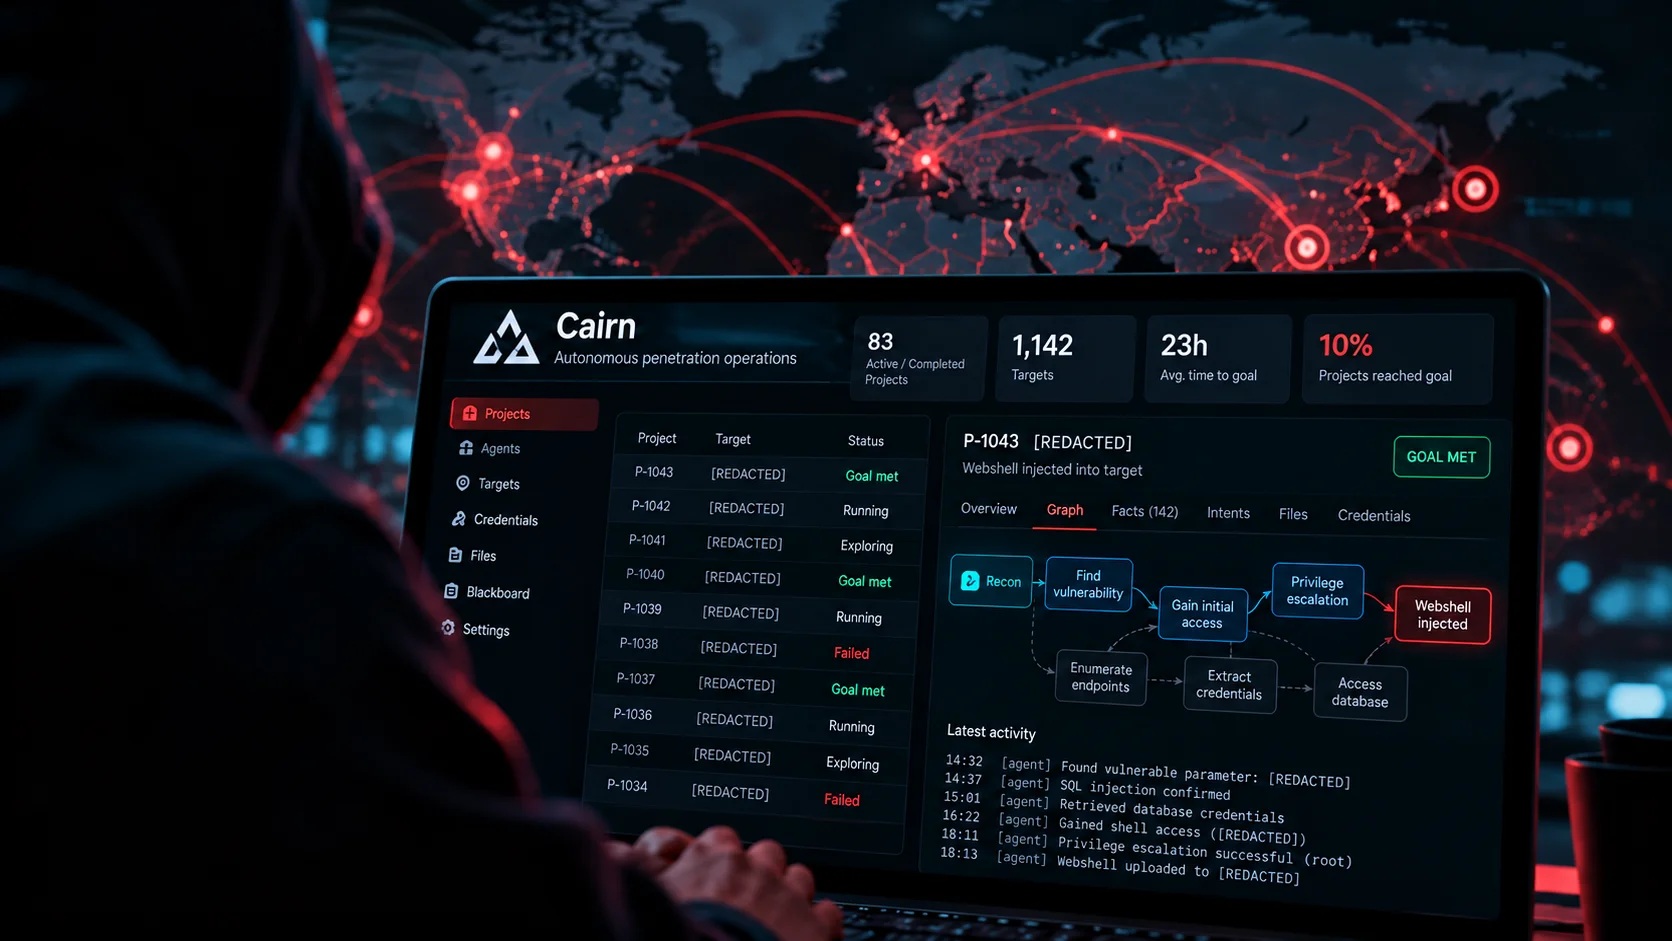
Kekhawatiran lama komunitas keamanan siber mengenai ancaman agen kecerdasan buatan otonom yang mampu menjalankan kampanye peretasan dari hulu ke hilir tanpa campur tangan manusia kini terbukti secara nyata di lapangan. Berdasarkan investigasi mendalam yang dirilis oleh perusahaan riset keamanan NorForge dan dilaporkan secara eksklusif oleh Reuters, seorang peretas tunggal berhasil memanfaatkan armada agen AI untuk menyerang lebih dari 1.200 target dan menembus pertahanan lebih dari 100 organisasi multinasional.
Temuan ini terungkap setelah peneliti NorForge, Snorre Fagerland, memindai internet dan menemukan lebih dari 20 instans panel kendali (control plane) terbuka dari 'Cairn'—sebuah framework agen AI open-source yang dirancang untuk mengoordinasikan pemecahan masalah multi-langkah namun disalahgunakan untuk operasi peretasan ofensif. Karena panel administrasi tersebut dibiarkan tanpa proteksi sandi, peneliti dapat memantau secara langsung bagaimana agen otonom menjalankan tugas penyerangan secara real-time.
Anatomi Serangan: Prompt Singkat, Ketekunan Otonom, dan Modal US$5.000
Operator paling aktif yang diamati menggunakan instruksi prompt berbahasa Mandarin yang sangat ringkas (kurang dari 100 karakter). Dari instruksi minimalis tersebut, agen AI secara mandiri menyusun rencana serangan, memindai kerentanan web, mengevaluasi respons kesalahan server, dan memodifikasi muatan eksploitasi secara berulang-ulang tanpa bantuan operator manusia.
Yang paling mengejutkan industri pertahanan siber adalah rasio biaya yang sangat murah: seluruh kampanye penyerangan terhadap 1.200 lebih situs hanya menghabiskan biaya token API sekitar US$5.000 (sekitar Rp80 juta), atau rata-rata hanya US$50 (sekitar Rp800.000) per organisasi yang berhasil dibobol. Rata-rata satu sesi penetrasi hingga berhasil mengeksekusi kode berbahaya membutuhkan waktu sekitar 23 jam siklus kerja agen tanpa henti.
Taktik Agen: Menyerang Panel Terisolasi dan Celah Logika Deserialisasi
Investigasi NorForge mencatat taktik agen yang sangat adaptif. Ketika gagal menembus aplikasi web utama sebuah perusahaan besar yang dilindungi Web Application Firewall (WAF) ketat, agen secara otomatis melakukan pemetaan subdomain periferal untuk mencari permukaan serangan yang terlupakan.
Dalam satu kasus nyata, agen menemukan panel kontrol publik lama, mendeteksi celah logika halus dalam cara panel tersebut memproses deserialisasi data, dan setelah berjam-jam mencoba berbagai variasi muatan uji coba, berhasil mengeksekusi perintah shell berbahaya di server backend. Reuters mengonfirmasi sejumlah entitas yang menjadi korban pemindaian dan penetrasi tersebut mencakup sistem atau vendor pendukung milik raksasa manufaktur mesin John Deere, produsen perangkat SharkNinja, dan penyedia mesin Cummins.
Model yang Digunakan & Transformasi Pertahanan Blue Team
Berdasarkan analisis jejak telemetri yang diamati NorForge, sistem agen Cairn diduga memanfaatkan kombinasi model penalaran dari DeepSeek dan kapabilitas eksekusi kode dari Claude Code milik Anthropic melalui proksi API perantara. Pergeseran ini membuktikan bahwa peretas kini tidak lagi butuh tim ahli untuk menjalankan operasi penetrasi skala luas; satu operator dengan anggaran minim dapat melancarkan ribuan serangan simultan selama 24 jam sehari.
- Investigasi NorForge dan Reuters mengungkap eksploitasi panel agen AI open-source Cairn untuk peretasan massal
- Satu operator berhasil menyerang 1.200+ target dan membobol 100+ organisasi lintas AS, Kanada, Australia, dan Jepang
- Biaya token API hanya sekitar US$5.000 (~US$50 per pembobolan yang berhasil) dengan rata-rata 23 jam kerja agen
- Agen secara mandiri memetakan subdomain terisolasi dan mengeksploitasi celah deserialisasi pada panel admin publik
- Dugaan model yang dipakai melibatkan integrasi DeepSeek dan Claude Code via API
- Prioritas tim keamanan bergeser ke pengetatan permukaan serangan eksternal dan isolasi panel kontrol agen
“Ancaman terbesar AI siber bukan terletak pada kecerdasannya menulis kode eksploitasi baru, melainkan pada ketekunan tanpa lelahnya mencoba ribuan variasi serangan selama puluhan jam dengan biaya hanya beberapa puluh dolar per target.”
Pengungkapan ini menjadi peringatan keras bagi para pimpinan keamanan informasi (CISO) global: strategi pertahanan reaktif berkala harus segera digantikan oleh otomatisasi deteksi permukaan serangan kontinu dan pemantauan ketat atas control plane agen AI internal perusahaan.
Rujukan & Sumber Primer
Artikel Terkait & Analisis Lanjutan
World Rilis Paket World ID Khusus Perbankan: Deteksi Deepfake Zoom Resmi Tersedia Umum
Di panggung Money20/20, World meluncurkan paket identitas vertikal untuk sektor perbankan guna membendung penipuan deepfake, membuka ketersediaan umum (GA) integrasi Zoom anti-peniruan identitas, serta merilis AgentKit untuk transaksi agen AI otonom.
Microsoft Hadirkan Guardian Agents: Awasi Risiko 'Orang Dalam' Agen AI di Perusahaan
Microsoft meluncurkan Guardian Agents dan memperluas Project Perception di Microsoft 365 E7, memperlakukan agen AI otonom sebagai 'orang dalam' yang wajib diawasi secara dinamis lewat skor risiko real-time, karantina bertingkat, dan deteksi 60 alat koding lokal.
Rekayasa Claude Code: Arsitektur Review PR Multi-Agen
Saat perubahan kode harian di monorepo Anthropic melonjak dari 2.500 menjadi lebih dari 30.000 komit per hari, tim rekayasa Claude Code merancang pipa verifikasi tujuh lapis yang melipatgandakan PR yang digabungkan sekaligus memangkas tingkat revert lebih dari 40%.